Công Nghệ Bảo Mật ZBET Và 5 Lớp Phòng Thủ Cho Tài Khoản
Rủi ro bảo mật không phải lúc nào cũng xuất phát từ chính nền tảng mà thường bắt đầu ở những điểm yếu bên ngoài như mật khẩu dùng lại, dữ liệu đăng nhập bị lộ hoặc thiết bị thiếu an toàn.
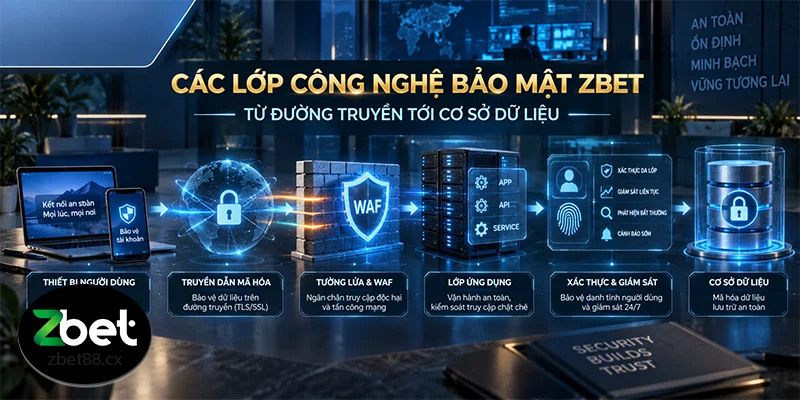
Vì vậy, công nghệ bảo mật ZBET được triển khai theo mô hình phòng thủ nhiều lớp, trong đó mỗi tầng đảm nhiệm một chức năng kiểm soát riêng.
Cách tổ chức này giúp giảm nguy cơ một sự cố đơn lẻ có thể ảnh hưởng toàn bộ tài khoản.
Nội dung dưới đây sẽ lần lượt phân tích 5 lớp bảo vệ theo đúng hành trình một yêu cầu truy cập phải đi qua trước khi được hệ thống chấp nhận.
Lớp ngoài cùng: tường lửa ứng dụng
Trước khi chạm tới máy chủ xử lý, mọi yêu cầu đều đi qua tường lửa ứng dụng.
Công cụ này so khớp lưu lượng với các mẫu tấn công đã biết và giới hạn số lần thử đăng nhập trong một khoảng thời gian.
Chính giới hạn đó khiến việc dò mật khẩu hàng loạt trở nên bất khả thi về mặt thời gian: một cuộc thử tự động cần hàng triệu lượt, nhưng lớp này cắt xuống còn vài lượt mỗi phút.
Ngoài chặn, tường lửa còn ghi nhận lưu lượng bất thường để bộ phận kỹ thuật can thiệp trước khi sự cố lan rộng.
Lớp đường truyền: TLS và chuyện của chứng chỉ SSL
Vượt qua tường lửa, dữ liệu bắt đầu di chuyển giữa thiết bị người chơi và máy chủ. Đây là đoạn dễ bị nghe lén nhất, nhất là trên wifi công cộng.
TLS mã hóa toàn bộ nội dung phiên làm việc, biến nó thành chuỗi ký tự vô nghĩa với bất kỳ ai chặn được gói tin giữa đường.
SSL bây giờ còn dùng không?
SSL là tên giao thức thế hệ cũ, đã ngừng sử dụng từ nhiều năm trước vì tồn tại lỗ hổng. Thứ đang chạy thực tế trên mọi kết nối là TLS, còn tên gọi SSL vẫn được giữ theo thói quen, kể cả trong cụm chứng chỉ SSL.
Nơi kiểm tra là biểu tượng ổ khóa cạnh thanh địa chỉ. Nhấn vào đó sẽ thấy đơn vị cấp chứng chỉ và thời hạn hiệu lực, 2 thông tin đủ để biết kết nối có được mã hóa đúng cách hay không.
Lớp lưu trữ: mã hóa dữ liệu và hàm băm mật khẩu
TLS bảo vệ dữ liệu khi nó đang di chuyển, nhưng không giúp gì cho dữ liệu đang nằm yên trong cơ sở dữ liệu. Đó là việc của mã hóa dữ liệu lưu trữ.
Thông tin thanh toán và giấy tờ xác minh được mã hóa riêng, tách khỏi khối dữ liệu tài khoản. Cách tách này có mục đích cụ thể: một lỗ hổng ở khối này không kéo theo khối kia.
Mật khẩu là trường hợp đặc biệt. Hệ thống không mã hóa mà băm một chiều, nghĩa là không tồn tại khóa nào giải ngược ra được mật khẩu gốc, kể cả với người vận hành hệ thống.
Khi người chơi đăng nhập, chuỗi nhập vào được băm lại rồi đem so với chuỗi đã lưu, bản thân mật khẩu không bao giờ nằm ở dạng đọc được.
Lớp truy cập: xác thực hai lớp
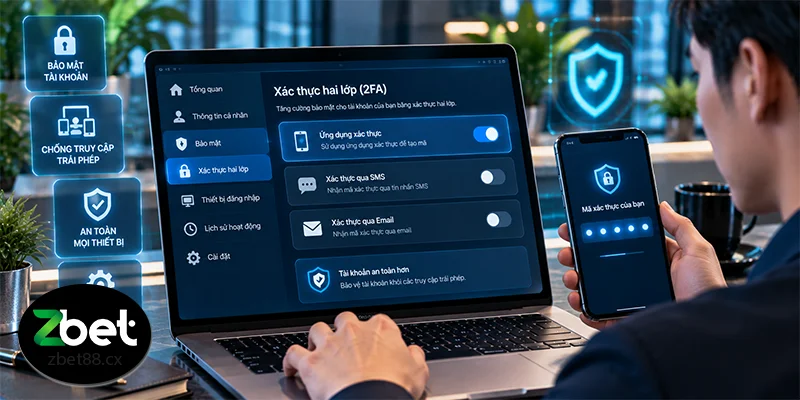
Trong 5 công nghệ tạo nên bảo mật ZBET, đây là lớp duy nhất người chơi tự bật và tự kiểm soát. Nó cũng là lớp xử lý đúng kiểu tấn công nêu ở đầu bài, vì mật khẩu đúng vẫn chưa đủ để vào được tài khoản.
Các bước bật tính năng này và những cách truy cập an toàn khác được trình bày trong bài đăng nhập ZBET.
Mã 6 chữ số sinh ra thế nào?
Ứng dụng xác thực và máy chủ cùng giữ một khóa bí mật, được thiết lập ngay lúc quét mã liên kết.
Cả hai lấy khóa đó cộng với thời gian hiện tại để sinh ra cùng một dãy 6 chữ số, đổi mới sau mỗi 30 giây.
Mã không truyền qua mạng nên không thể bị chặn giữa đường, và mã cũ hết hiệu lực trước khi kịp bị dùng lại.
Mất thiết bị thì vào tài khoản bằng gì?
Bộ mã dự phòng cấp lúc bật xác thực hai lớp là lối vào duy nhất khi thiết bị chứa ứng dụng bị mất hoặc hỏng.
Bộ mã này cần lưu ngoài thiết bị dùng để đăng nhập, ví dụ trong trình quản lý mật khẩu hoặc bản in cất riêng.
Khi đổi sang máy mới, thao tác đúng là hủy liên kết cũ và thiết lập lại trên máy mới trước khi gỡ ứng dụng khỏi máy cũ.
5 lớp ghép với 5 nhóm rủi ro
Bảng dưới đây tóm lại từng công nghệ và nhóm rủi ro nó xử lý.
| Công nghệ | Vai trò | Rủi ro được chặn |
| Tường lửa ứng dụng | Lọc lưu lượng ở vòng ngoài | Dò mật khẩu hàng loạt, tấn công tự động |
| TLS | Mã hóa dữ liệu trên đường truyền | Nghe lén gói tin trên mạng công cộng |
| Mã hóa dữ liệu lưu trữ | Bảo vệ dữ liệu trong cơ sở dữ liệu | Đọc được dữ liệu khi máy chủ bị xâm nhập |
| Hàm băm một chiều | Lưu mật khẩu không thể đọc ngược | Lộ mật khẩu gốc khi rò rỉ cơ sở dữ liệu |
| Xác thực hai lớp | Chặn đăng nhập chỉ bằng mật khẩu | Chiếm tài khoản khi mật khẩu bị lộ |
Nền tảng được phép dùng dữ liệu tới đâu
Bảo mật không dừng ở lớp kỹ thuật. Phạm vi sử dụng dữ liệu cũng bị giới hạn ngay từ khâu thu thập, và mỗi loại dữ liệu chỉ phục vụ đúng một mục đích.
- Thông tin đăng ký dùng để định danh và khôi phục tài khoản.
- Giấy tờ xác minh chỉ dùng đối chiếu danh tính khi xử lý lệnh rút.
- Thông tin thanh toán đi tới đúng đơn vị thanh toán liên quan, chỉ gồm phần dữ liệu cần cho giao dịch đó.
- Lịch sử cược phục vụ tra cứu và giải quyết khiếu nại.
- Nhật ký đăng nhập dùng để phát hiện truy cập bất thường.
Dữ liệu cá nhân không được bán, trao đổi hay cung cấp cho bên thứ ba ngoài phạm vi đã công bố. Ngoại lệ duy nhất là thông tin thanh toán, vốn phải đi qua ngân hàng hoặc đơn vị trung gian để giao dịch hoàn tất.
Các nguyên tắc liên quan tới phạm vi thu thập, lưu trữ và xử lý thông tin được trình bày chi tiết hơn tại trung tâm bảo vệ dữ liệu, nơi tổng hợp những nội dung cần biết về cách dữ liệu tài khoản được quản lý trên hệ thống.
Cam kết này gắn với điều kiện duy trì giấy phép của nhà cái, không phải chính sách nội bộ có thể thay đổi tùy ý.
Đi kèm là nguyên tắc thu thập tối thiểu: hệ thống chỉ yêu cầu những trường dữ liệu phục vụ trực tiếp cho việc vận hành tài khoản. Càng ít dữ liệu được lưu, phạm vi thiệt hại trong tình huống xấu nhất càng hẹp.
2 việc mã hóa không làm thay được
Tường lửa và mã hóa xử lý được phần hạ tầng, nhưng có 2 rủi ro nằm ngoài tầm với của chúng, và cả 2 đều thuộc về phía người chơi.
1. Mật khẩu dùng lại ở nhiều nơi
Các vụ lộ dữ liệu diễn ra theo một mô thức cố định như đã nói ở đầu bài, và mật khẩu dùng riêng cho tài khoản cược, không trùng với email hay mạng xã hội, cắt đứt chuỗi đó ngay từ bước đầu.
2. Thiết bị cá nhân bị xâm nhập
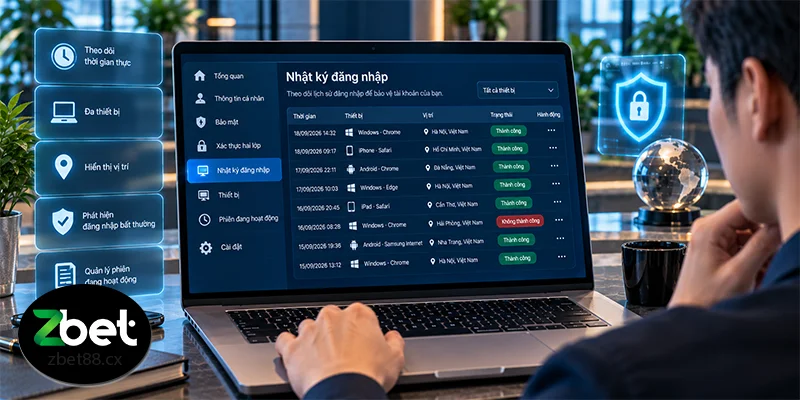
Nhật ký đăng nhập trong trang tài khoản ghi lại thời gian, thiết bị và vị trí của từng phiên. Một phiên lạ, một giao dịch không do chủ tài khoản thực hiện, hoặc một thay đổi thông tin ngân hàng không được yêu cầu đều là căn cứ để đổi mật khẩu ngay và liên hệ bộ phận hỗ trợ.
Thói quen đi kèm là chỉ thao tác trên tên miền chính thức gõ trực tiếp vào thanh địa chỉ, không đăng nhập qua liên kết nhận từ tin nhắn hay mạng xã hội.
Người dùng cũng nên duy trì các nguyên tắc đăng nhập an toàn khi đổi thiết bị, sử dụng mạng internet mới hoặc phát hiện phiên truy cập bất thường để hạn chế nguy cơ thông tin tài khoản bị sử dụng trái phép.
Không lớp kỹ thuật nào thay thế được 2 thói quen này.